Istio是一款开源的服务网格平台,旨在为云原生应用提供统一的流量管理、安全增强、可观测性与策略控制能力,帮助开发者和运维团队简化分布式微服务架构下的复杂管理挑战。其核心价值在于以非侵入式方式集成现有微服务体系,通过分离控制平面与数据平面的架构,实现对服务间通信的精细化管控,无需修改应用代码即可获得企业级的服务治理能力。
一、核心定位与整体架构
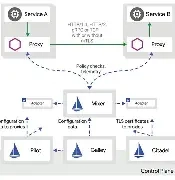
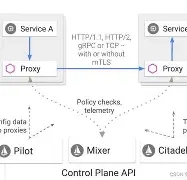
Istio的核心理念是“以代理为中心的服务治理”,通过在每个服务实例旁部署轻量级Sidecar代理(Envoy),拦截所有进出流量,实现对服务通信的透明管控。其架构遵循“控制平面-数据平面”分离原则,确保系统的灵活性、可扩展性与稳定性。
- 非侵入式集成:无需修改应用代码,仅通过Sidecar注入即可为服务添加治理能力,降低迁移与维护成本。
- 统一管控:通过单一控制平面实现对全集群服务的流量、安全、观测等策略的统一配置与管理,避免碎片化。
- 云原生兼容:原生支持Kubernetes,同时兼容VM、裸金属等环境,适配跨云、混合云部署场景。
平台的逻辑架构分为以下两层:
- 数据平面:由Envoy代理组成,负责处理服务间的实际流量,包括路由、负载均衡、加密、观测数据采集等。每个服务实例旁部署一个Envoy代理,形成服务网格的“数据通道”。
- 控制平面:核心组件为Istiod,负责管理数据平面的配置、服务发现、证书颁发与轮换、策略分发等。Istiod整合了原有的Pilot(服务发现与配置分发)、Citadel(安全与证书管理)、Galley(配置验证)等组件,简化了控制平面的部署与维护。
二、核心功能模块详解
1. 流量管理
流量管理是Istio的核心能力之一,通过声明式配置实现对服务间通信的精细化控制,支持多种复杂场景下的流量调度与容错。
- 智能路由:
- 灰度发布(金丝雀部署):支持基于权重、HTTP头、Cookie、IP等条件的流量分割。例如,将10%的流量导向新版本服务,其余保留到旧版本,逐步验证稳定性后全量切换,降低发布风险。
- 基于内容的路由:根据请求的路径、查询参数、头部信息路由流量。例如,将/api/v1请求导向旧版本服务,/api/v2请求导向新版本服务;或根据用户地域(X-Forwarded-For头)路由到就近集群。
- 故障注入:模拟网络故障(延迟、中断、错误率)以测试应用容错能力。例如,注入500ms延迟到服务A到B的请求中,验证超时处理逻辑;或注入10%错误率,测试熔断机制有效性。
- 负载均衡:
- 多策略支持:提供轮询、加权随机、最少连接、一致性哈希等策略。一致性哈希适用于会话保持场景,最少连接优化高负载服务的资源分配。
- 健康检查:自动执行HTTP/TCP/gRPC健康检查,移除不健康实例,确保流量仅流向可用服务。
- 容错机制:
- 超时与重试:配置请求超时时间与重试策略(次数、间隔、退避算法),应对临时网络波动。例如,超时后自动重试3次,每次间隔1秒。
- 熔断:当服务实例错误率超过阈值时,自动熔断流量,防止故障扩散。例如,服务B错误率超50%时,停止向其发送请求直至恢复。
- 流量镜像:将生产流量副本发送到测试版本服务,验证新版本正确性而不影响用户。例如,镜像10%生产流量到v3版本,观察处理能力与正确性。
2. 安全管理
Istio提供端到端的服务安全能力,覆盖身份认证、授权、加密与审计,满足企业级安全合规要求。
- 身份认证:
- mTLS自动加密:为每个服务生成身份证书,自动启用服务间mTLS加密,无需修改应用。证书由Istiod管理并自动轮换,确保安全性。
- 双向认证:服务间通信需互相验证身份,防止未授权访问。例如,仅允许服务A访问服务B,其他服务无法建立连接。
- 授权策略:
- RBAC(基于角色的访问控制):定义角色与权限,如“admin”可访问所有服务,“user”仅访问特定服务。
- ABAC(基于属性的访问控制):基于请求属性(来源IP、用户身份、请求方法)控制访问。例如,仅允许内部IP的POST请求访问/api/create接口。
- 密钥与证书管理:
- 自动轮换:定期轮换服务证书,避免过期风险。
- 外部CA集成:支持HashiCorp Vault、Let's Encrypt等外部证书机构,满足企业级安全需求。
- 安全审计:记录服务间通信的安全事件(如认证失败、授权拒绝),便于合规审计与问题追溯。
3. 可观测性
Istio通过集成主流观测工具,提供完整的指标、追踪与日志能力,帮助团队快速定位分布式系统中的问题。
- Metrics(指标):
- 内置指标:提供请求总数、成功率、延迟分布(P50/P90/P99)、错误率等核心指标,通过Prometheus采集并可视化。例如,监控服务A的P99延迟是否超过阈值,及时发现性能瓶颈。
- 自定义指标:允许用户定义业务相关指标(如订单数量、注册数),通过遥测配置上报到Prometheus。
- Tracing(分布式追踪):
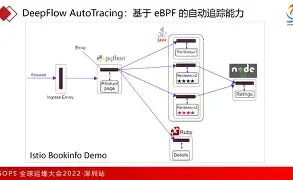
- 链路追踪:集成Jaeger/Zipkin,自动生成服务间追踪链路,显示请求从入口到各服务的流转过程。例如,一个请求经过API网关→用户服务→订单服务→支付服务,追踪可显示每个环节的处理时间,找出延迟最高的服务。
- 上下文传递:自动传递追踪上下文(如trace ID),确保跨服务的追踪连续性。
- Logging(日志):
- 代理日志:Envoy记录所有进出流量的日志(请求方法、路径、状态码、延迟等),通过Fluentd收集到Elasticsearch等系统,方便查询分析。
- 日志关联:将应用日志与代理日志通过trace ID绑定,排查问题时可同时查看两者。
- 可视化工具:
- Kiali集成:提供服务拓扑图(显示依赖关系与流量走向)、流量监控(实时请求量与延迟)、配置检查(验证Istio配置正确性)等功能。例如,通过拓扑图发现服务C的流量突然下降,快速定位故障点。
- Grafana集成:提供预置仪表盘,展示集群整体性能与服务健康状态。
4. 策略与遥测
Istio支持灵活的策略控制与遥测收集,满足企业的个性化需求。
- Rate Limiting(限流):限制服务的请求速率,防止过载。例如,限制每个用户每分钟只能发送100次请求到/api/login接口。
- Quota Management(配额):基于用户或服务的配额控制,如限制服务A每天只能调用服务B1000次。
- 遥测扩展:通过Wasm插件扩展遥测功能,支持自定义日志格式、指标计算等。例如,添加自定义标签到日志中,便于按业务维度分析。
5. 多集群与多环境管理
Istio支持跨Kubernetes集群、跨云、混合云部署,实现统一的服务治理。
- 跨集群服务发现:通过Istiod的多集群配置,实现不同集群间的服务发现与通信。例如,AWS集群的服务A可访问阿里云集群的服务B,无需手动配置路由。
- 流量跨集群路由:将流量路由到就近集群,提高访问速度;或在集群故障时自动切换流量到其他集群,保证可用性。
- 多环境统一管理:支持开发、测试、生产等多个环境的配置隔离与统一管控,简化环境切换与版本发布。
6. 扩展性
Istio提供灵活的扩展机制,满足企业的个性化需求。
- Wasm插件:通过Wasm扩展Envoy的功能,如添加自定义过滤器、修改请求/响应、实现特殊的流量控制逻辑。例如,开发Wasm插件实现请求的脱敏处理。
- 自定义资源定义(CRD):支持通过CRD扩展Istio的配置能力,如自定义路由策略、授权规则等。
- 第三方集成:与主流云服务(如AWS App Mesh、Azure AKS)、安全工具(如OPA)、观测工具(如New Relic)等集成,丰富平台生态。
三、技术特点与优势
- 非侵入式:Sidecar代理模式无需修改应用代码,降低迁移成本,适配现有微服务体系。
- 高性能:Envoy代理采用C++编写,平均延迟微秒级,对服务性能影响极小;控制平面与数据平面分离,确保流量处理的高效性。
- 稳定性:控制平面的变更不影响数据平面运行,数据平面采用无状态设计,易于扩展与故障恢复。
- 安全合规:内置mTLS、RBAC等安全能力,满足金融、医疗等行业的合规要求;支持外部CA集成,增强安全性。
- 开源生态丰富:与Kubernetes、Prometheus、Jaeger等云原生工具深度集成,社区活跃,持续更新功能与修复问题。
- 灵活配置:声明式API(YAML)配置支持版本控制与CI/CD集成,便于自动化管理;配置实时生效,无需重启服务。
四、典型应用场景
- 微服务灰度发布:电商平台上线新支付服务时,用金丝雀发布逐步放量,验证稳定性后全量切换,降低发布风险。
- 跨云服务治理:企业混合云架构中,统一管理AWS与阿里云集群的服务,实现流量跨集群路由与故障切换。
- 金融安全合规:银行微服务间通信启用mTLS加密,通过RBAC限制敏感服务访问,满足数据安全合规要求。
- 分布式故障排查:通过Kiali拓扑图与Jaeger追踪,快速定位支付失败问题(如订单服务返回错误),并通过日志查看具体原因。
- DevOps流程优化:与CI/CD工具集成,自动化构建、测试、灰度发布流程,提升发布效率。例如,GitLab CI自动部署新版本,用流量镜像验证后进行灰度发布。
- API网关增强:将Istio与API网关(如Kong)结合,实现更精细的流量控制与安全防护,如基于用户身份的路由、限流等。
总结
Istio作为领先的服务网格平台,通过非侵入式方式为微服务架构提供了统一的流量管理、安全、可观测性与策略控制能力,帮助企业简化分布式系统的管理复杂度,提升系统的稳定性、安全性和可维护性。无论是在云原生应用现代化、跨云部署还是DevOps流程优化等场景中,Istio都能发挥重要作用,是企业数字化转型的关键工具之一。
了解更多产品详情,请访问:
登录后查看
https://istio.cn/" rel="noopener noreferrer" target="_blank" style="color: rgb(230, 0, 0, null, null, null, null, null, 9, null, 0, 0, null, 0, null, 0, null, 0, 0, null, 0);">https://istio.cn/














.png)
.png)



